
Ayer hubo un momento en que parecía que se acababa el mundo: las redes sociales comenzaron a lanzar mensajes alarmistas bastante exagerados y en gran parte fakes mezclados con conspiranoia sobre multitud de sitios atacados e inoperativos, lo cual unido a las caídas de servicios Microsoft y a lo de los centros de control del espacio aéreo estadounidense. Era como el teléfono escacharrado pero a lo bestia. En realidad habían pasado cosas: Optimizely inyectó malware sin saberlo a unas 178 organizaciones y, muy irónicamente, la NSA se quedó temporalmente sin su «red secreta» de comunicaciones.
Un servicio de pruebas y optimización… crackeado
El 16 de noviembre Report URI descubrió que un ataque informático había modificado algunos scripts de Optimizely, una plataforma de pruebas A/B usada por muchas webs, convirtiéndolos en malware. Analizó 1.611 archivos JavaScript de esos que se ponen en una web para analizar qué hacen los visitantes y cómo mejorar su contenido, y encontró que 188 habían sido modificados. Estaban asociados a 178 organizaciones, entre ellas BBC, CNN, Zoom, Salesforce, GitLab, IKEA, HSBC y Ledger y sus respectivas webs.
El asunto es un poco técnico, pero básicamente cuando se descargaba un javascript desde cdn.optimizely.com, un servidor de confianza, las páginas afectadas lo ejecutaban, aunque no podía decirse que hubieran sufrido un «ataque directo». Tener activadas esas pruebas A/B pasaba a suponer un agujero de seguridad para los visitantes. El código podía sustituir direcciones de monederos de criptomonedas, capturar datos de tarjetas de crédito introducidos en formularios, robar cookies y hacer capturas de pantalla. Nada precisamente bueno.
Según el comunicado oficial de Optimizely, aunque el código se modificó decenas de veces ese día y llegó a rincones un tanto extraños (incluyendo iPhones antiguos), corrigieron la vulnerabilidad y la eliminaron poco después. Además, para mayor seguridad, cerraron todas las sesiones abiertas y revocaron los tokens afectados.
Ahora están investigando quien está detrás de ese crackeo, con el que parece que han conseguido algo de dinero y desde luego causar muchos dolores de cabeza y sembrar un poco el pánico.
La NSA, sin tubos para mandar sus secretos
Luego, ayer, 17 de noviembre, la NSA, sempiterna Agencia de Seguridad Nacional estadounidense (también conocida como el «Palacio de los Puzzles») sufrió una corte en NSANet, su red no-tan-secreta destinada a la información clasificada, según The Guardian y Associated Press. La agencia habló de una «degradación temporal» durante un mantenimiento programado, aunque aseguró que las funciones críticas seguían operativas.
Como buena agencia de espías, no precisó la causa exacta del problema ni su duración. Las autoridades afirmaron que no había indicios de ciberataque, que es lo que todo el mundo grita en cuanto se oyen este tipo de noticias, y negó que estuviera relacionado con el resto de fallos técnicos registrados en Estados Unidos.
Cómo no caer en el alarmismo
La mejor recomendación en esta época en la que cualquiera saca carteles, en televisión o en redes sociales, de «¡El fin del mundo está cerca!» sigue siendo tomárselo con calma y examinar la información con espíritu crítico y mucho escepticismo.
Una de mis recomendaciones es fiarse únicamente de medios de comunicación tradicionales y con prestigio: es difícil saber si un medio de otro país es fiable o no, o si tiene algún tipo de sesgo salvaje, pero las agencias internacionales de toda la vida (Reuters, AP, EFE, Europa Press…) estarán cubriendo los eventos y cuentan con verificadores, igual que los grandes medios oficiales (BBC, RTVE, PBS…) Es difícil que les cuelen un fake gordo, aunque no imposible, pero sí que es más improbable.
Además de eso, personalmente estoy recopilando una lista de las páginas de estado de los sitios más relevantes, que siempre pueden venir bien para saber si algo «está caído». Basta abrirlas y echar un vistazo:
- Downdetector reune muchos sitios y servicios en una sola web.
- Apple - Estado del sistema.
- Google Cloud - Service Health.
- Microsoft - Service Health Status.
- Claude - Status.
- OpenAI - Status.
- Amazon AWS - Service Health.
- Grouds.top - Espacio aéreo (EE.UU.)
- Apple Developer - System Status.
De momento la lista es pequeña; si conoces algún buen sitio más y me lo envías, genial, lo añado.
Para hacerse una idea: en el momento en que escribí esta lista y miré «cómo estaba la cosa» estaban con problemas OpenAI (ChatGPT web degradado), Claude (interrumpido) y algún servicio menor de Apple. Un día normal en la oficina, vamos. Las cosas fallan, y servicios tan globales y complejos, más. Lo mejor es tener un plan B… o dedicarte a resolver sudokus mientras esperas a que vuelva la normalidad. Respecto a lo de ayer: mucho ruido, pocas nueces y unos tiempos interesantes que vivir.
_____
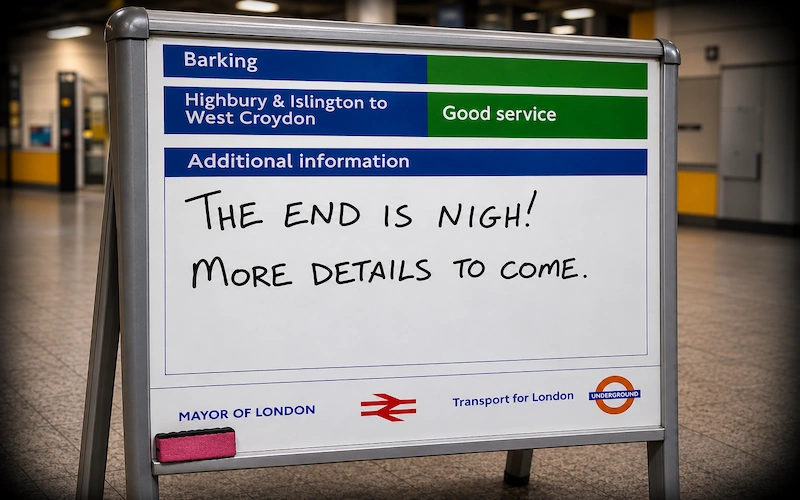
Imagen: The end is nigh (CC) Liam. J. Hayter + GPT @ Unsplash.