
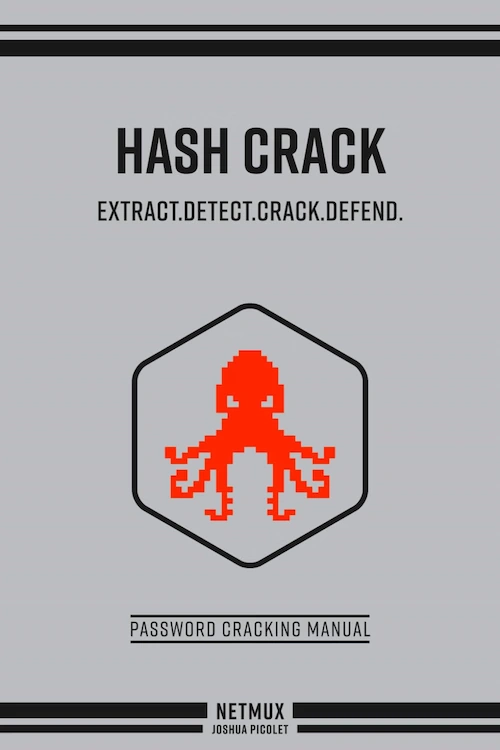
 Buena pinta la de Hash Crack (v4) que tiene fecha de edición reciente (noviembre 2026). Básicamente es una guía de referencia de métodos, herramientas y técnicas para romper contraseñas o «recuperarlas», como se dice eufemísticamente. Una posibilidad es descifrarlas mediante cifrado reversible; otra, averiguarlas probando distintas combinaciones contra sus hashes (la forma matemática en que se suelen guardar). También hay otras técnicas para saltar los bloqueos o cifrados de forma limpia y eficiente (como abrir un candado con una ganzúa).
Está dirigido a profesionales de la seguridad principalmente, pero cualquiera que quiera mejorar sus conocimientos hackeriles debería conocer estas técnicas, igual que debería poder abrir cerraduras sin la llave. Cubre sistemas, protocolos y herramientas como Windows, Linux, MacOS, WPA2/WPA3, redes, NTLM, discos encriptados y máquinas virtuales.
Lo que más me llamó la atención es que lleva un apéndice con una Cronología del craqueo de las contraseñas, que comienza hacia 1965 y llega más o menos a nuestros días. Eso son unos 60 años lidiando con contraseñas… y cargándoselas. La lista es larga y menciona a estudiosos del tema, criptólogos y muchos hackers de la vieja escuela. Es muy extensa, pero este sería un breve resumen de los hitos técnicos más importantes:
- ~1965-1996. En el CTSS del MIT (Sistema de Tiempo Compartido Compatible) un fallo tonto hizo aparecer el contenido del fichero de contraseñas en el «mensaje del día».
- 1971. Multics. Tom Van Vleck empieza a guardar las contraseñas como un hash (transformación matemática irreversible) en vez de como texto normal y corriente.
- 1979. Crypt(3) en Unix. Incluye una versión del DES modificado, de 25 iteraciones y con sal de 12 bits. Estaba diseñado «lento» a propósito, para que se tardara más en usarlo para un ataque de «fuerza bruta».
- 1987. LM hash. Un hash antiguo y débil que se usó en Windows: convertía las contraseñas en mayúsculas y las dividía en bloques de siete caracteres. ¿Qué podría salir mal?
- 1991. Crack. Alec Muffett automatiza diccionarios y reglas para probar variaciones de palabras. Popularizó el verbo crackear aplicado a las contraseñas.
- 1999. Bcrypt. Añade un «coste de computación» configurable para ralentizar los intentos a medida que el hardware es más rápido.
- 2001. THC-Hydra. Un software que prueba contraseñas contra servicios FTP, HTTP y SMB.
- 2003. RainbowCrack. Usa tablas precalculadas (tablas arcoíris, rainbow tables) para hacer que las pruebas masivas de contraseñas sean más eficientes. Una idea es calcular hashes y guardarlos todos en una gran base de datos (tabla precalculada): con un mayor coste de almacenamiento se gana velocidad. También se puede hacer sólo con los extremos.
- 2010. Hashcat. Búsquedas por fuerza bruta mediante las GPUs, mucho más rápidas que las CPU convencionales.
- 2011. Mimikatz. Extrae las contraseñas directamente de diversas partes de la memoria del sistema, evitando tener que romper hashes u otro tipo de credenciales por fuerza bruta.
- 2015. Argon2. Una función hash para contraseñas diseñada para consumir memoria y tiempo de cálculo, dificultando los ataques masivos con GPU y hardware especializado.
También se habla de las filtraciones de contraseñas masivas, las conocidas listas de las más habituales, los diccionarios para crackeos… Un poco de todo.
Resulta curioso que, pese a todo lo que se sabe sobre criptografía y especialmente a los problemas que supone utilizar contraseñas y sistemas débiles, todavía haya quien elija para proteger cosas importantes claves que parecen de 1965. Así nos va.
_____
Los enlaces a Amazon llevan nuestro código de asociados. Así que si tras seguirlo compras el libro o alguna cosa más, aunque no tenga nada que ver con él, lo mismo cobramos una pequeña comisión.
Relacionados: