
 Como cada madrugada de sábado a domingo (3:00am) estuve en Cruce de cables (RNE), el programa de radio que acerca el mundo de la tecnología a todas las personas, sin importar su nivel de conocimientos previo. En esta ocasión había muchos temas de seguridad y se nos ocurrió comentar algo sobre la historia de las contraseñas: la razón de que sean cómo son, por qué seguimos usándolas (aunque sean un desastre) y cómo solucionarlo. Se puede escuchar en RTVE Play.
Este es el primer episodio de la temporada:
La historia de las contraseñas informáticas se remontan a comienzos de los años 60. Se usaban para identificar a los usuarios de los ordenadores de «tiempo compartido». La idea apenas ha cambiado: demostrar quién eres mediante algo secreto que conoces.
Esta idea básica funcionaba bien cuando teníamos unas pocas cuentas. Hoy tenemos decenas o cientos y resulta imposible recordar una contraseña larga, aleatoria y diferente para cada servicio. Por eso reutilizamos contraseñas, escogemos palabras sencillas o hacemos variaciones (bastante previsibles, todo sea dicho). En un análisis de credenciales robadas mediante malware, Verizon encontró que, entre usuarios promedio, solo el 49% de sus contraseñas eran únicas.
Las contraseñas se roban principalmente mediante phishing (engaños), filtraciones de bases de datos, malware y ataques automatizados. Si alguien consigue una combinación de correo y contraseña puede probarla automáticamente en otros servicios. Como las contraseñas suelen reutilizarse, ahí radica uno de los grandes problemas.
Una web bien diseñada no debería guardar nuestra contraseña, sino un «hash», el resultado de aplicar una función matemática unidireccional a la contraseña junto con un valor aleatorio. (Si un servicio te envía tu propia contraseña por correo para confirmar algo o porque la has olvidado… ¡mal asunto!) Luego, cuando tecleas la contraseña para entrar, todo se vuelve a calcular y se comparan los resultados. Pero si alguien hackea y roba esos hashes pueden intentar adivinar las contraseñas, especialmente las más débiles.
Gestores de contraseñas, llaves físicas y otras soluciones
Para solucionar estos problemas con el paso del tiempo se inventaron las apps gestoras de contraseñas y se generalizó la autenticación de dos factores (ej. una contraseña, un SMS o un enlace por correo), hasta que llegamos a las llaves físicas y las huellas biométricas.
Todo se basa en la misma idea, que se requieran dos factores distintos entre algo que sabes (contraseña), algo que tienes (llave) y algo que eres (huella, rostro). Esto mejora la seguridad, pero también complica el sistema. Y algunos segundos factores (2FA) pueden ser más débiles que otros, atacables mediante phishing («pesca de datos»). Por ejemplo, una web falsa puede pedirnos tanto la contraseña como el código temporal.
Las passkeys como solución: eliminar la contraseña
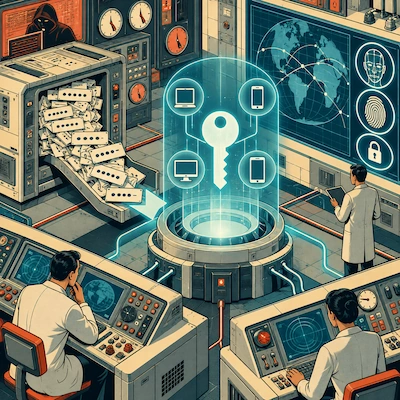
La alternativa son las passkeys, desarrolladas alrededor de los estándares de la FIDO Alliance y el W3C. Se basan en la idea de que «la mejor contraseña es no tener que memorizar la contraseña». En vez de eso, se utiliza criptografía de clave pública.
¿Cómo funciona esto? El dispositivo genera dos claves relacionadas: una pública, que guarda el servicio, y otra privada, que permanece bajo nuestro control. Para entrar se desbloquea la clave privada mediante la huella, reconocimiento facial o el PIN o código del dispositivo. (Eso sí: la web nunca recibe nuestra cara, huella ni el PIN; la biometría solo sirve para autorizar localmente el uso de la clave privada, como una especie de «prueba criptográfica»).
Las passkeys están vinculadas con el dominio concreto donde fueron creadas. Una página falsa puede copiar perfectamente el aspecto de nuestro banco, pero no puede conseguir que utilicemos allí la verdadera passkey del banco, porque el dominio es distinto. Y tampoco puede engañarnos para que revelemos la contraseña, porque no hay ninguna contraseña que conocer, escribir o entregar.
En 2022 Apple, Google y Microsoft anunciaron conjuntamente que ampliarían el soporte de las passkeys en Mac, Windows, iPhone y Android. Apple las tiene en la app Contraseñas y las sincroniza mediante iCloud; Android utiliza el Google Password Manager; Windows 11 permite administrarlas y utilizarlas mediante Windows Hello. También existen gestores independientes y llaves físicas compatibles.
¿Y qué ocurre si pierdes el móvil? Esta es una cuestión que preocupa a quienes se plantean usar passkeys. Pero lo cierto es que normalmente pueden sincronizarse entre dispositivos, así que las tienes guardadas en varios sitios de formas redundantes, y también en la nube. Además, existen sistemas de recuperación en caso de que las pierdas. Y todo funciona en Windows/Mac/Linux/iOS/Android de forma intercambiable.
Ha sido un camino un tanto lento y penoso, pero poco a poco, los servicios web y la gente van usando más las passkeys y menos las contraseñas. Durante algún tiempo todavía convivirán ambos sistemas. En los sitios que no las soportan, la recomendación sigue siendo usar un gestor de contraseñas, o contraseñas únicas y autenticación en dos factores.